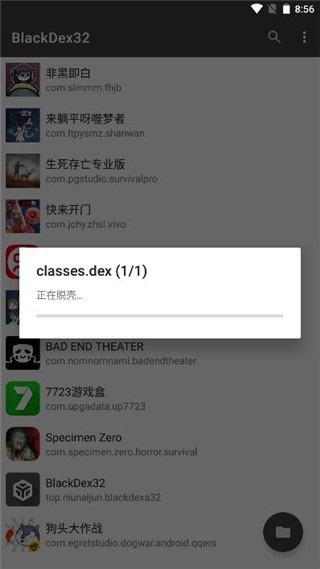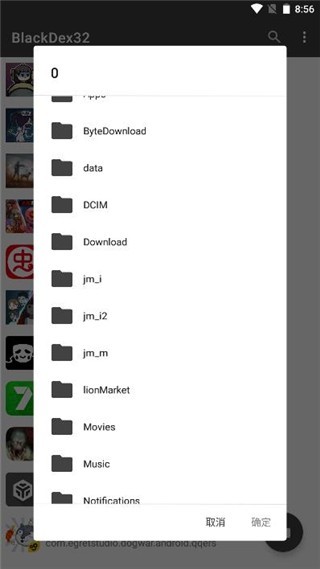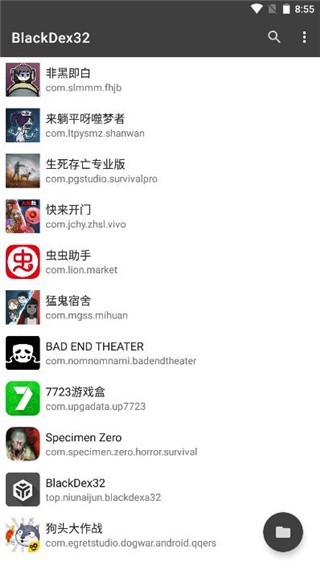
FunDex脱壳工具是一款专为移动应用安全研究打造的代码还原与提取软件,能够在应用运行过程中快速捕获内存中已解密的原始数据,有效应对各类加密壳和指令虚拟化保护。它支持ART与Dalvik双模式Hook框架,可透明提取Java层与Native层逻辑,并通过智能指令修复还原完整DEX结构。无需Root或Xposed环境,操作简单,适合安全人员与逆向爱好者使用。
1、该工具在抽取型加固修复方面表现稳健,脱壳成功率在同类型软件中具备明显竞争力。
2、操作界面直观,无需输入复杂命令行,普通用户也能快速上手完成专业级脱壳。
3、内置详细的运行日志,能够清楚记录每个环节的执行状态,便于问题追溯与调试。
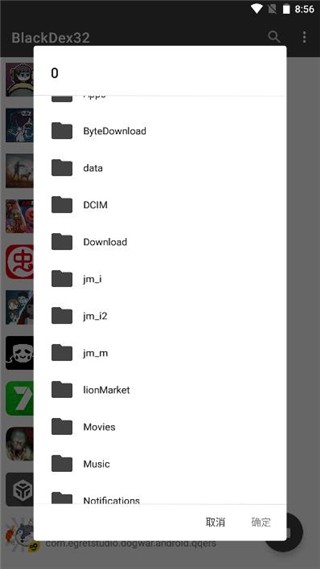
1、运行时内存动态拦截机制可精准获取已解密数据,从根源上绕过加壳保护的静态限制。
2、智能指令回填算法能够识别被篡改的方法体,将跳转地址重新映射至内存中的正确位置。
3、一键化流程把扫描、提取和修复合并为单一操作,全程自动运行,减少人工干预。
1、修复引擎兼容多种主流加固方案,覆盖整体加固、函数抽取、代码虚拟化等常见类型。
2、脱壳完成后会自动执行结构校验,遇到损坏的方法会利用邻近指令区块进行合理修补。
3、批量处理模式支持同时操作多个文件,显著提升大规模逆向分析工作的处理效率。
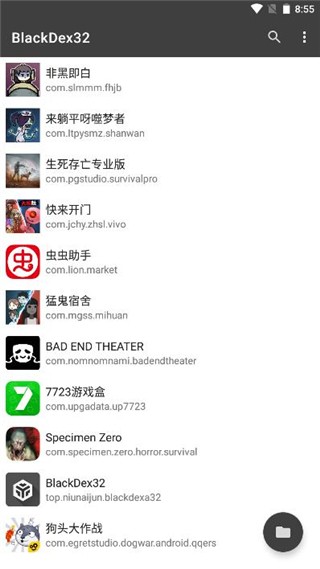
1、安装并启动FunDex脱壳工具,进入主界面。
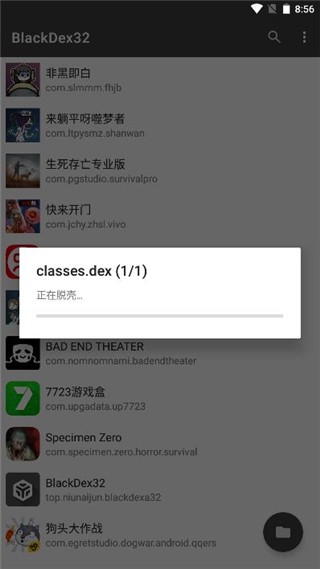
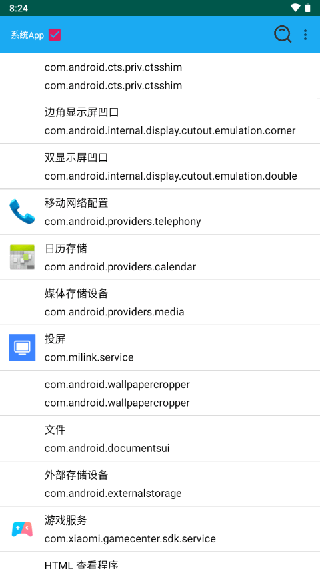
2、选择需要脱壳的应用,点击一次即可开始提取。
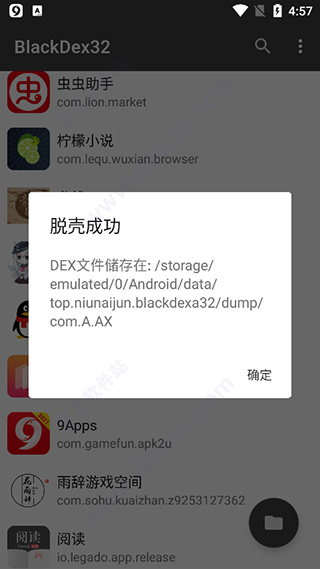
3、工具无需Root权限或Xposed框架支持,普通设备即可完成专业级逆向分析操作。
4、采用非侵入式模式工作,仅从内存读取数据,不修改原始APK文件,保障文件完整性。
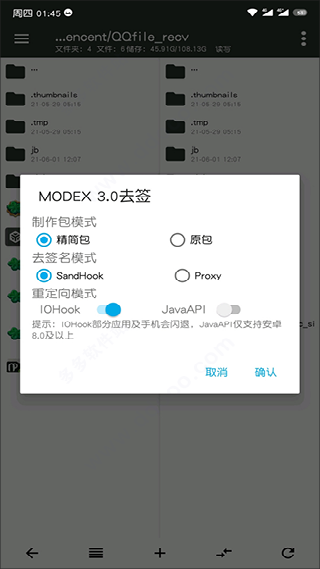
FunDex脱壳工具在动态分析和代码还原方面表现稳定,能够轻松应对多种加密保护策略,精准提取运行时解密后的原始代码。智能修复机制可有效还原被修改的指令结构,确保输出内容完整可读。整体操作流畅,输出质量可靠,为移动安全研究人员提供了一个高效实用的分析辅助工具。